Fabrikada yapay zekâya güvenmek: yetki, onay ve kayıt
@rgemas · · 6 dk okuma
Fabrikada yapay zekâ konuşulduğunda ilk soru genellikle şu olur: “Yanlış bir iş emri açarsa ya da maliyet verisini yetkisi olmayan birine gösterirse ne olacak?” Soru yerinde. Yapay zekâ modelleri olasılıkla çalışır ve aynı soruya her seferinde aynı cevabı vermeyebilir.
Bu soruya en düzenli cevaplar, yapay zekâ ajanlarını yazılım dünyasında canlıya alan ekiplerden ve güvenlik kurumlarından geliyor. Aşağıdaki ilkeler yazılım ajanları için yazıldı. Her bölümde bu ilkelerin fabrikadaki karşılığını ve argemas'ın yapay zekâ katmanlarında nasıl uygulandığını anlatıyoruz.
Tek bir önlem yetmez
Anthropic'te Claude Code'un yaratıcısı Boris Cherny, güvenlik için tek bir mükemmel çözüm olmadığını söylüyor ve yaklaşımını şöyle özetliyor:
…it's always a Swiss cheese model. You just need a bunch of layers.
Türkçesi: Her zaman bir İsviçre peyniri modelidir; yalnızca çok sayıda katmana ihtiyacınız vardır.
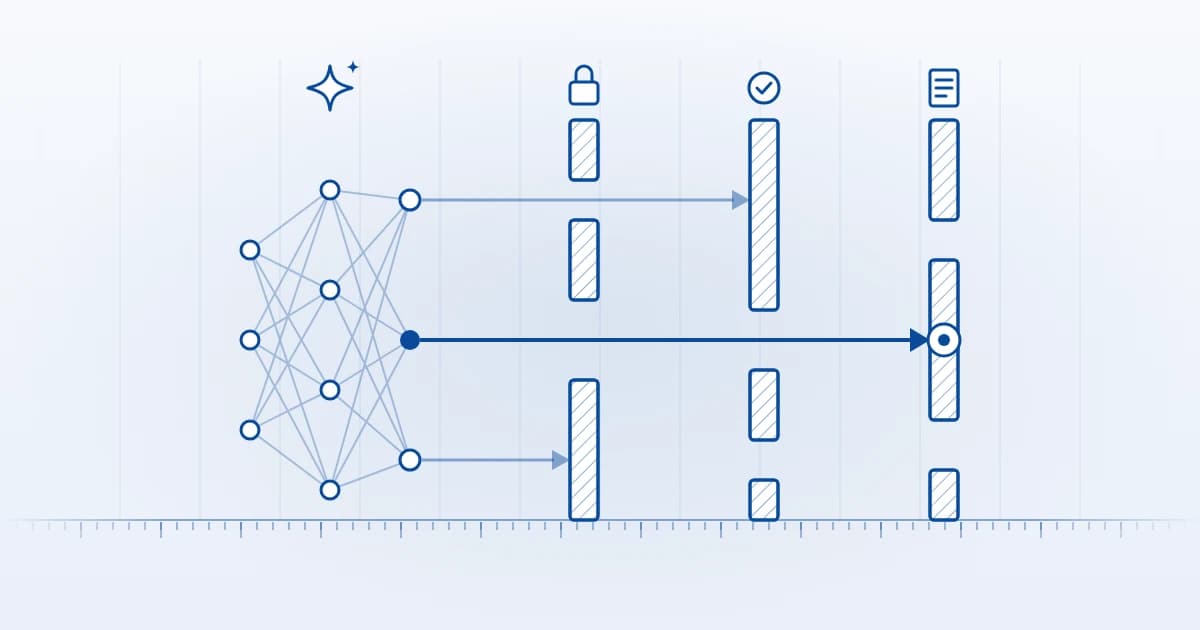
Her dilimde delikler vardır. Delikler aynı hizaya gelmediği sürece dilimler birlikte tehlikeyi durdurur. Aynı ekipten Thariq Shihipar da yaklaşımı “the Swiss cheese defense” adıyla anlatıyor: model katmanında, ajanın çalıştığı ortamda ve erişim sınırlarında ayrı ayrı önlemler.
ABD Ulusal Güvenlik Ajansı (NSA), Carnegie Mellon Üniversitesi SEI ile birlikte 2 Haziran 2026'da yayımladığı rehberde, yapay zekâ ajanlarını yazılım araçlarına bağlayan Model Context Protocol (MCP) standardını inceliyor. Rehber, ajanlara özgü riskleri sıraladıktan sonra aynı sonuca varıyor:
These should not be viewed as isolated problems that can be patched at the interface or endpoint level.
Türkçesi: Bunlar, arayüz ya da uç nokta seviyesinde yamanabilecek, birbirinden kopuk sorunlar olarak görülmemelidir.
Fabrikadaki karşılığı: yetki, onay ve kayıt ayrı katmanlar olarak kurulur ve her biri diğerinin kaçırdığını yakalar.
Yetki: yapay zekâ yalnızca izin verilen veriye ulaşır
NSA rehberinin önerilerinden biri, en az yetki ilkesi:
MCP agent processes themselves should follow the principle of least privilege
Türkçesi: MCP ajan süreçlerinin kendisi de en az yetki ilkesine uymalıdır.
Fabrikada bu, yapay zekânın yalnızca işi için gereken veriyi görmesi demektir. Bir vardiya amirinin göremediği maliyet verisi, onun adına çalışan yapay zekâya da kapalı kalır.
argemas'ın Yapay Zekâ Entegrasyon Katmanı'nda yapay zekâ, kurumun izin verdiği veriye izin verilen kişi için ulaşır. Erişim yetkisi departman ve kişi bazında tanımlanır. Engelleme sorgudan önce, veritabanı üzerinde ve dönüş yolunda olmak üzere üç noktada yapılır. İnternete kapalı (air-gapped) kurulum da seçenekler arasındadır.
Onay: önce okur, insan onayıyla yazar
Yapay zekânın bir öneri sunması ile bir işlem yapması arasında büyük fark vardır. İş emri açmak, bakım talebi oluşturmak ya da üretim planını değiştirmek sahada sonuç doğurur.
argemas'ın Yapay Zekâ Katmanı'nda bu tür işlemleri yalnızca yetkilendirilmiş roller, tanımlı onay akışı içinde başlatabilir. Kullanıcı, önerinin dayandığı veriyi görür. Entegrasyon katmanında da yapay zekâ önce salt okunur çalışır; yazma yalnızca ayrı tablolara ve insan onayıyla yapılır.
Yeni başlayan bir fabrika için makul sıra da budur: önce yalnızca öneri, sonra onaylı işlem.
Kayıt: ne sorulduğu ve ne yapıldığı görünür olmalı
Anthropic'ten Jess Yan ve Lance Martin, Code with Claude etkinliğindeki sunumlarında kendi kullanıcı araştırmalarından bir bulgu aktarıyor. Kullanıcılarının çoğu şunu söylüyor:
…their agents are running with no formal observability.
Türkçesi: …ajanları hiçbir resmi izleme olmadan çalışıyor.
NSA rehberi kayıt konusunda daha da açık:
All tool and model invocations should be logged, including the exact parameters, identities involved, and (where feasible) cryptographic hashes of results or output.
Türkçesi: Tüm araç ve model çağrıları; tam parametreler, ilgili kimlikler ve (mümkün olduğunda) sonuçların ya da çıktının kriptografik özetleriyle birlikte kayda alınmalıdır.
Fabrikada bu, “Yapay zekâ bunu neden önerdi, hangi veriye baktı, kim onayladı?” sorusunun her zaman bir cevabı olması demektir. argemas'ın entegrasyon katmanı her kullanıcı için niyeti ve çalıştırılan kodu kaydeder. Yapay Zekâ Katmanı'nda kritik işlemler rol bazlı yetkilendirme, yapılandırılmış onay adımları ve izlenebilir işlem kayıtlarıyla yönetilir. Yanıtın dayandığı kaynakların izlenebilirliği ve kullanıcıların onayladığı öneri oranı da izlenen ölçüler arasındadır.
Güven bir kez verilir, düzenli kontrol edilir
NSA rehberinin dikkat çektiği bir risk daha var: zaten güvenilen bir bağlantının yetkileri sessizce değişebilir.
…a change in capability or data access for an MCP server that is already trusted or connected often can be made without approval.
Türkçesi: …zaten güvenilen ya da bağlı olan bir MCP sunucusunun yeteneklerinde veya veri erişiminde bir değişiklik çoğu zaman onay alınmadan yapılabilir.
Fabrikadaki karşılığı, yapay zekâya bağlanan her yeni veri kaynağının ve her yeni yetkinin kimin onayıyla eklendiğini bilmektir. argemas Yapay Zekâ Katmanı'nda yeni bir kaynak, yetki tanımıyla birlikte sisteme eklenir. Hangi yapay zekâ çözümünü kullanırsanız kullanın, şu soruların cevabını düzenli olarak isteyin:
- Yapay zekâ bugün hangi verilere erişebiliyor ve geçen aya göre ne değişti?
- Hangi işlemleri onay almadan yapabiliyor?
- Son bir ayda kaç öneri onaylandı, kaçı reddedildi?
Tek bir kararla başlamak
Başlamak için tek bir karar yeterli. argemas Yapay Zekâ Katmanı'nın ilkesi şu: karar, modelden önce tanımlanır. Ölçülebilir tek bir karar veya iş akışı seçilir; gerekli veri, yetki kapsamı ve başarı ölçütü birlikte belirlenir. Yetki, onay ve kayıt katmanları da o kararın etrafında kurulur.
Ayrıntılar için Yapay Zekâ Katmanı ve Yapay Zekâ Entegrasyon Katmanı sayfalarımıza bakabilirsiniz.
Kaynaklar
- NSA ve Carnegie Mellon Üniversitesi SEI, Model Context Protocol (MCP): Security Design Considerations for AI-Driven Automation (Cybersecurity Information Sheet, 2 Haziran 2026).
- Boris Cherny, The Pragmatic Engineer: Building Claude Code with Boris Cherny (YouTube).
- Thariq Shihipar, AI Engineer: Claude Agent SDK [Full Workshop] (YouTube).
- Jess Yan ve Lance Martin, Anthropic: How to get to production faster with Claude Managed Agents (YouTube).
Bu yazıyı paylaş